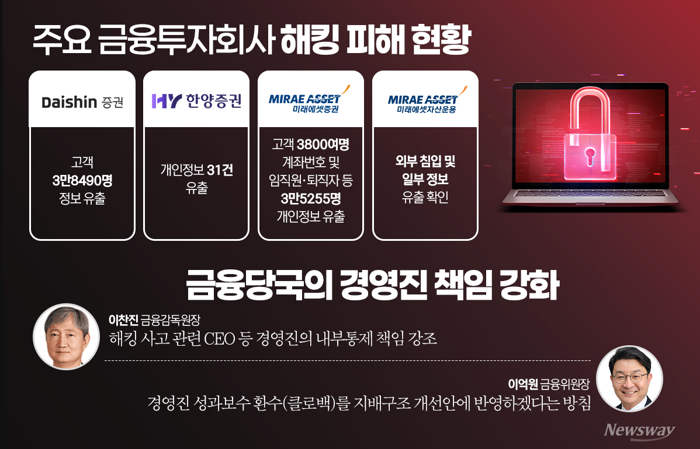
증권가 보안 비상 해킹 사고에 경계 수위 높인 증권사들···예방책 마련 고심 최근 대신증권과 한양증권에 이어 미래에셋증권에서도 정보 유출 사고가 발생하며 증권업계에 사이버 보안 강화가 경영 핵심 과제로 떠올랐다. 금융당국은 CEO의 관리 책임을 강조하고 있으며, 보안 예산과 전문인력 확보, 최고정보보호책임자(CISO)의 권한 강화를 요구하고 있다. 이에 따라 증권사들은 시스템 취약점 점검 등 보안 투자 확대가 불가피하다는 입장이다.
증권가 보안 비상 대형사도 예외 없었다···잇단 해킹에 증권사 CEO 책임론 확산 증권사에서 연이은 해킹 사고로 개인정보가 유출되면서 내부통제 실효성에 대한 문제가 제기되고 있다. 금융당국은 이러한 상황 속에서 CEO 및 경영진의 책임을 엄중히 묻기 위해 성과보수 환수 등 제재를 검토하고 있다. 전문가들은 외부 공격에 의해 발생한 경우 면책 기준이 필요함을 지적하며 내부통제 및 보안 강화의 중요성을 강조하고 있다.